Anwendungsfälle mit dem Akteur „Anbieter“
Das folgende Use-Case-Diagramm enthält Anwendungsfälle mit dem Anbieter (bzw. verschiedenen möglichen Rollen beim Anbieter) einer DREAM-Lösung als Akteur; die einzelnen Anwendungsfälle sind unterhalb des Diagramms kurz erläutert.
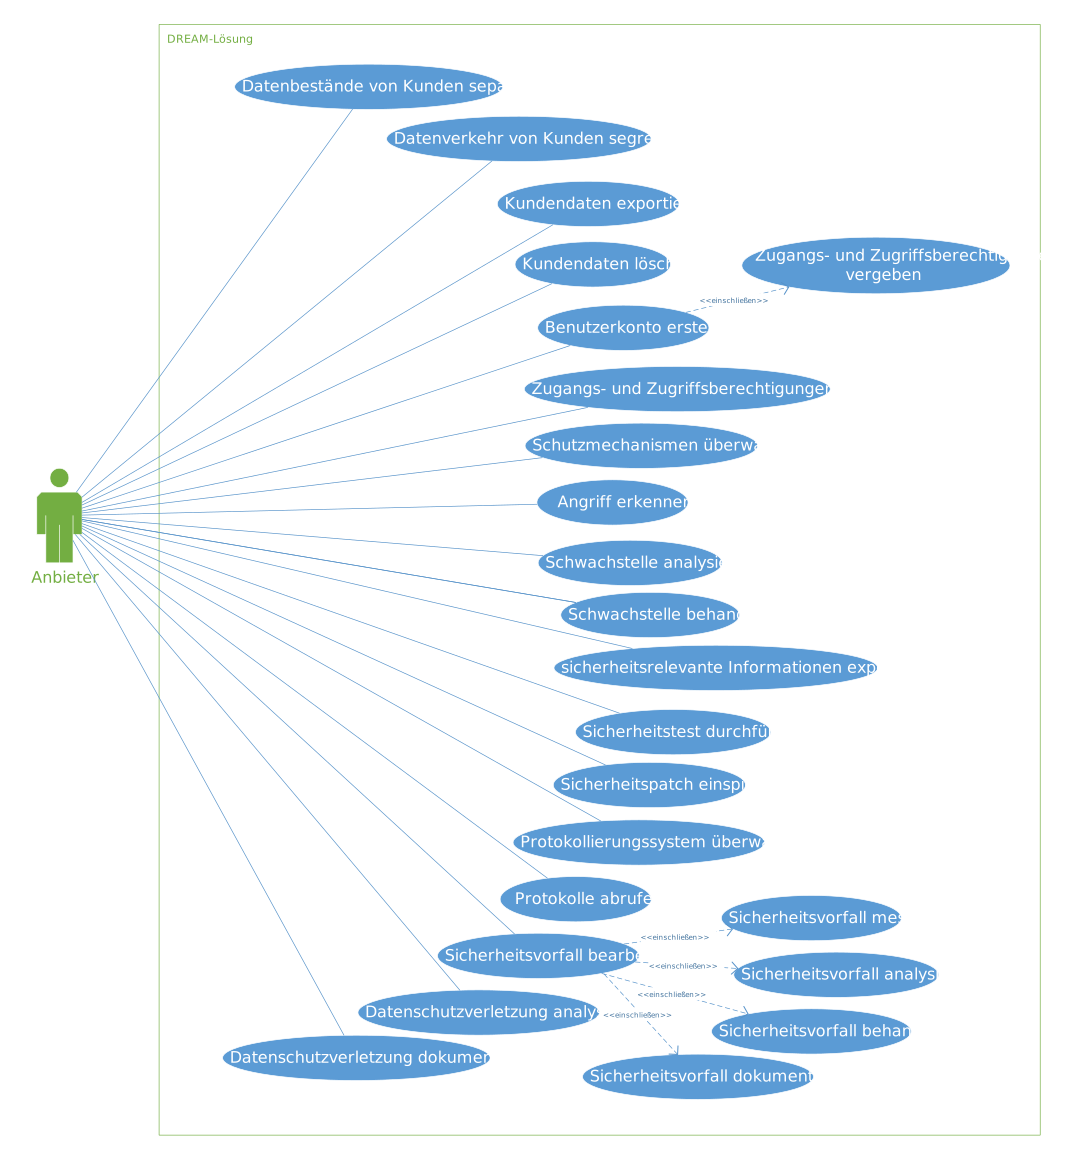
Datenbestände von Kunden separieren: Dieser Anwendungsfall ermöglicht es dem Akteur, die Datenbestände von Kunden in einer DREAM-Lösung zu separieren.
Datenverkehr von Kunden segregieren: Dieser Anwendungsfall ermöglicht es dem Akteur, den Datenverkehr von Kunden in einer DREAM-Lösung zu segregieren.
Kundendaten exportieren: Dieser Anwendungsfall ermöglicht es dem Akteur, Kundendaten aus einer DREAM-Lösung zu exportieren.
Kundendaten löschen: Dieser Anwendungsfall ermöglicht es dem Akteur, Kundendaten aus einer DREAM-Lösung zu löschen.
Benutzerkonto erstellen: Dieser Anwendungsfall ermöglicht es dem Akteur, ein Benutzerkonto in einer DREAM-Lösung zu erstellen.
Zugangs- und Zugriffsberechtigungen vergeben: Dieser Anwendungsfall ermöglicht es dem Akteur, Zugangs- und Zugriffsberechtigungen für eine DREAM-Lösung zu vergeben.
Zugangs- und Zugriffsberechtigungen ändern: Dieser Anwendungsfall ermöglicht es dem Akteur, Zugangs- und Zugriffsberechtigungen für eine DREAM-Lösung zu ändern.
Schutzmechanismen überwachen: Dieser Anwendungsfall ermöglicht es dem Akteur, Schutzmechanismen einer DREAM-Lösung vor Malware zu überwachen.
Angriff erkennen: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Angriff auf eine DREAM-Lösung zu erkennen.
Schwachstelle analysieren: Dieser Anwendungsfall ermöglicht es dem Akteur, eine identifizierte Schwachstelle einer DREAM-Lösung zu analysieren.
Schwachstelle behandeln: Dieser Anwendungsfall ermöglicht es dem Akteur, eine identifizierte Schwachstelle einer DREAM-Lösung zu analysieren.
Sicherheitsrelevante Informationen exportieren: Dieser Anwendungsfall ermöglicht es dem Akteur, sicherheitsrelevante Informationen aus einer DREAM-Lösung (einschließlich der Daten aus technischen Schutzmaßnahmen) zu exportieren.
Sicherheitstest durchführen: Dieser Anwendungsfall ermöglicht es dem Akteur, Sicherheitstest einer DREAM-Lösung durchführen.
Sicherheitspatch einspielen: Dieser Anwendungsfall ermöglicht es dem Akteur, ein Sicherheitspatch in eine DREAM-Lösung einspielen.
Protokollierungssysteme überwachen: Dieser Anwendungsfall ermöglicht es dem Akteur, Protokollierungssysteme einer DREAM-Lösung zu überwachen.
Protokolle abrufen: Dieser Anwendungsfall ermöglicht es dem Akteur, Protokolle, die von den Protokollierungssystemen einer DREAM-Lösung erstellt wurden, abzurufen.
Sicherheitsvorfall bearbeiten: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Sicherheitsvorfall in einer DREAM-Lösung zu bearbeiten.
Sicherheitsvorfall messen: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Sicherheitsvorfalls in einer DREAM-Lösung zu messen (z. B. Umfang des Vorfalls).
Sicherheitsvorfall analysieren: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Sicherheitsvorfall in einer DREAM-Lösung zu analysieren (z. B. Ursache des Vorfalls).
Sicherheitsvorfall behandeln: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Sicherheitsvorfall in einer DREAM-Lösung zu behandeln.
Sicherheitsvorfall dokumentieren: Dieser Anwendungsfall ermöglicht es dem Akteur, einen Sicherheitsvorfall in einer DREAM-Lösung zu dokumentieren.
Datenschutzverletzung analysieren: Dieser Anwendungsfall ermöglicht es dem Akteur, eine Datenschutzverletzung in einer DREAM-Lösung zu analysieren.
Datenschutzverletzung dokumentieren: Dieser Anwendungsfall ermöglicht es dem Akteur, eine Datenschutzverletzung in einer DREAM-Lösung zu dokumentieren.